ホテルの机に置かれたカードに、Wi-FiのSSIDとパスワードが印刷されている。
パスワードがあるなら暗号化されているはずだし、宿泊者しか知らないのだから大丈夫だろう。
そう思って、出張先からそのまま経費精算のシステムにログインしてしまう。
結論から言うと、ホテルのWi-Fiは「パスワードがあるから安全」とは言えません。
総務省は公衆Wi-Fiの簡易マニュアルで、全員が同じパスワードを使う方式について「暗号化されていない場合と同様に留意して利用する必要があります」と書いています。
部屋のカードに印刷されたパスワードは、その日泊まっている全員が持っているからです。
この記事では、総務省が2026年7月14日に公表した令和7年度の2つの調査(利用者実態調査・提供者実態調査)と、公衆Wi-Fi利用者向けの簡易マニュアルから、ホテルのWi-Fiで実際に何が起きうるのかを整理します。
煽るためではなく、どこまでなら使っていいのかの線引きをするためです。
読み終えるころには、出張先で「これはホテルのWi-Fiでやる」「これは自分の回線でやる」を迷わず分けられます。
この記事の情報は2026年10月19日時点で、総務省 無線LAN(Wi-Fi)の安全な利用(セキュリティ確保)についてのページで公開されている資料を確認したものです。
ホテルのWi-Fiの危険性の結論:鍵は全員で共有している
先に要点からお伝えします。
鍵の共有
総務省マニュアル
提供側の実態
令和7年度調査
利用者の実態
令和7年度調査
やっていい線引き
この記事の提案
※総務省の数値は「令和7年度 無線LAN利用者実態調査/提供者実態調査」(2026年7月14日公表)にもとづきます。提供者調査の対象は全国の地方自治体1,741団体と主要民間企業等698社で、宿泊施設だけを対象にした調査ではありません。
ポイントは3つです。
ひとつめ。
ホテルのWi-Fiは「鍵付きの共有スペース」です。
鍵はかかっていますが、その鍵は同じ日に泊まっている人が全員持っています。
ふたつめ。
提供する側の対策も万全ではありません。
総務省の調査では、暗号化している提供者は53%、偽アクセスポイントへの対策は66%が「何もしていない/わからない」でした。
みっつめ。
全部をやめる必要はありません。
調べものや動画は普通に使い、ログインと決済だけ回線を切り替える。この線引きが現実的です。
ホテルのWi-Fiが危険と言われる理由は「全員が同じ鍵を持つ」こと
まず、いちばん大事な仕組みの話です。
総務省は「WPA2でも安心できない」と明記している
総務省の「公衆Wi-Fi利用者向け 簡易マニュアル(令和7年2月版)」には、こういうコラムがあります。
総務省「公衆Wi-Fi利用者向け 簡易マニュアル(令和7年2月版)」のコラム「WPA2でも安心できない」より(2026年10月19日確認)
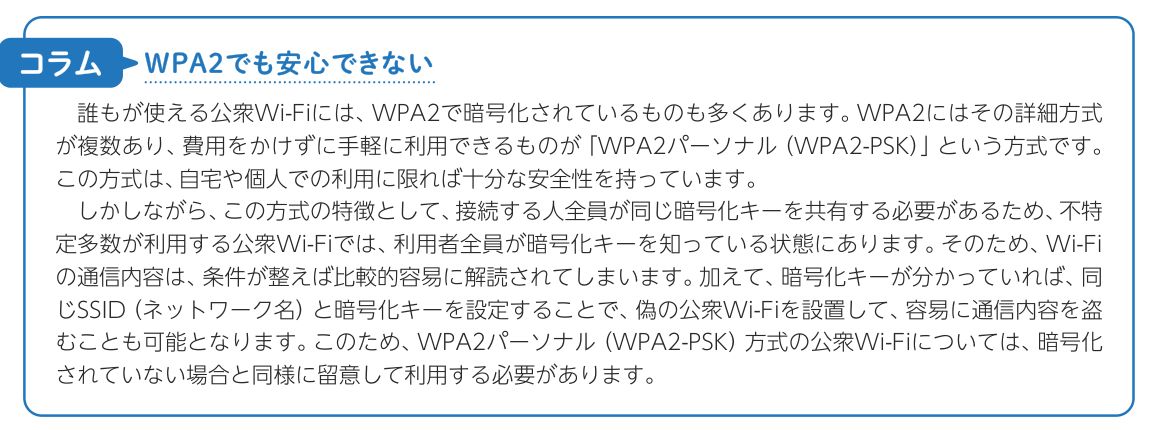
しかしながら、この方式の特徴として、接続する人全員が同じ暗号化キーを共有する必要があるため、不特定多数が利用する公衆Wi-Fiでは、利用者全員が暗号化キーを知っている状態にあります。そのため、Wi-Fiの通信内容は、条件が整えば比較的容易に解読されてしまいます。
ここで言う「この方式」とは、WPA2パーソナル(WPA2-PSK)のことです。
パスワードを入力してつなぐ、いちばん一般的な方式です。
ホテルのWi-Fiは、まさにこの方式で提供されていることが多いです。
部屋に置かれたカードや、テレビの画面に出るパスワードを、全員が同じように入力します。
同じマニュアルは、こう続けています。
このため、WPA2パーソナル(WPA2-PSK)方式の公衆Wi-Fiについては、暗号化されていない場合と同様に留意して利用する必要があります。
「パスワードがあるから安全」という前提が、ここで崩れます。
鍵が知られていると「偽のホテルWi-Fi」を作られる
もうひとつ、同じコラムに書かれているのがこちらです。
加えて、暗号化キーが分かっていれば、同じSSID(ネットワーク名)と暗号化キーを設定することで、偽の公衆Wi-Fiを設置して、容易に通信内容を盗むことも可能となります。
ホテルのパスワードは、宿泊者なら誰でも手に入ります。
1泊すれば鍵が手に入る、ということでもあります。
同じSSIDと同じパスワードを設定した電波を、ロビーや客室の近くで出す。
利用者の端末は見分けがつかないまま、そちらにつながってしまうことがあります。
総務省の利用者調査では、この偽アクセスポイントの問題を「知らなかった」人が60%でした。
総務省「令和7年度 無線LAN利用者実態調査(概要版)」より。偽アクセスポイント問題を「知らなかった」が60%、SSIDを常に・おおむね確認するは合計60%(2026年10月19日確認)
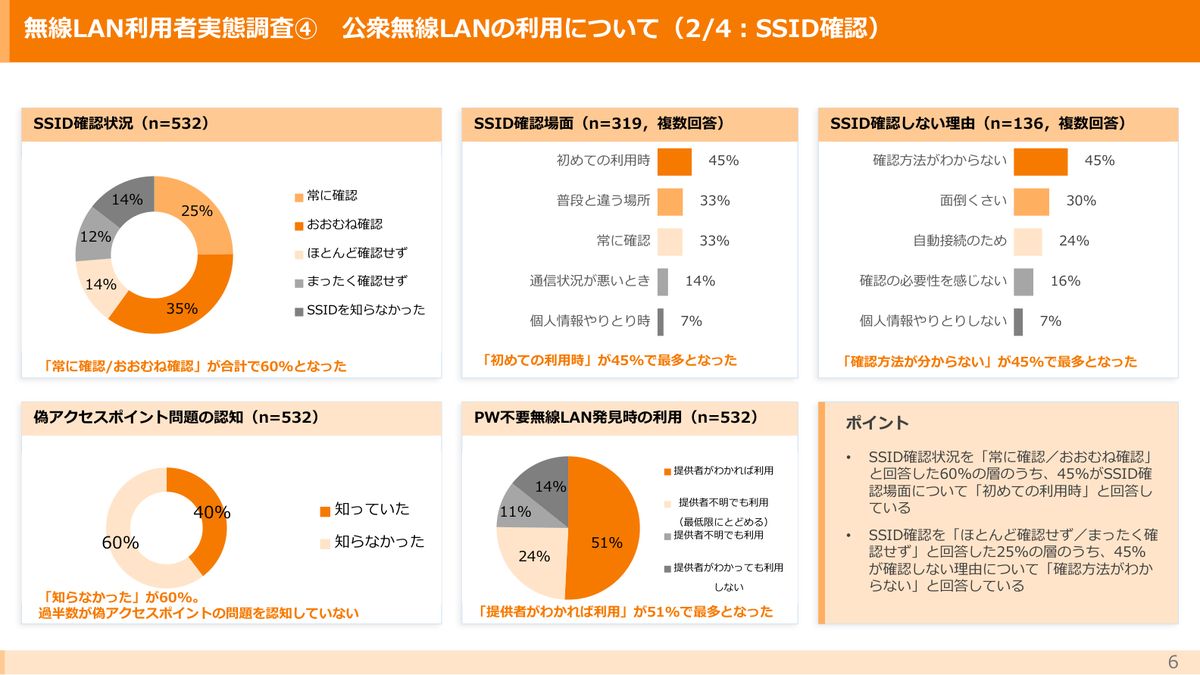
SSIDを「常に確認/おおむね確認」している人は60%いますが、そのうち45%は「初めての利用時」だけ確認していると答えています。
毎回同じホテルに泊まる人ほど、確認しなくなるということです。
同じWi-Fiにつないだ端末同士が見えることもある
公衆Wi-Fiでは、同じネットワークにつながった端末同士の通信を遮断する設定(無線セパレーター)が推奨されています。
総務省のマニュアルにもこう書かれています。
不特定多数の人が接続する公衆Wi-Fiでは、こうした相互通信がセキュリティ上の問題になりかねないため、公衆Wi-Fi提供者には端末同士の通信を禁止することが推奨されています。
では実際はどうか。
提供者調査の数字がこちらです。
総務省「令和7年度 無線LAN提供者実態調査(概要版)」より。端末同士の折り返し通信は「セパレーター機能で通信不可」52%、「わからない」39%。偽アクセスポイントへの対策は「何もしていない/わからない」が合計66%(2026年10月19日確認)
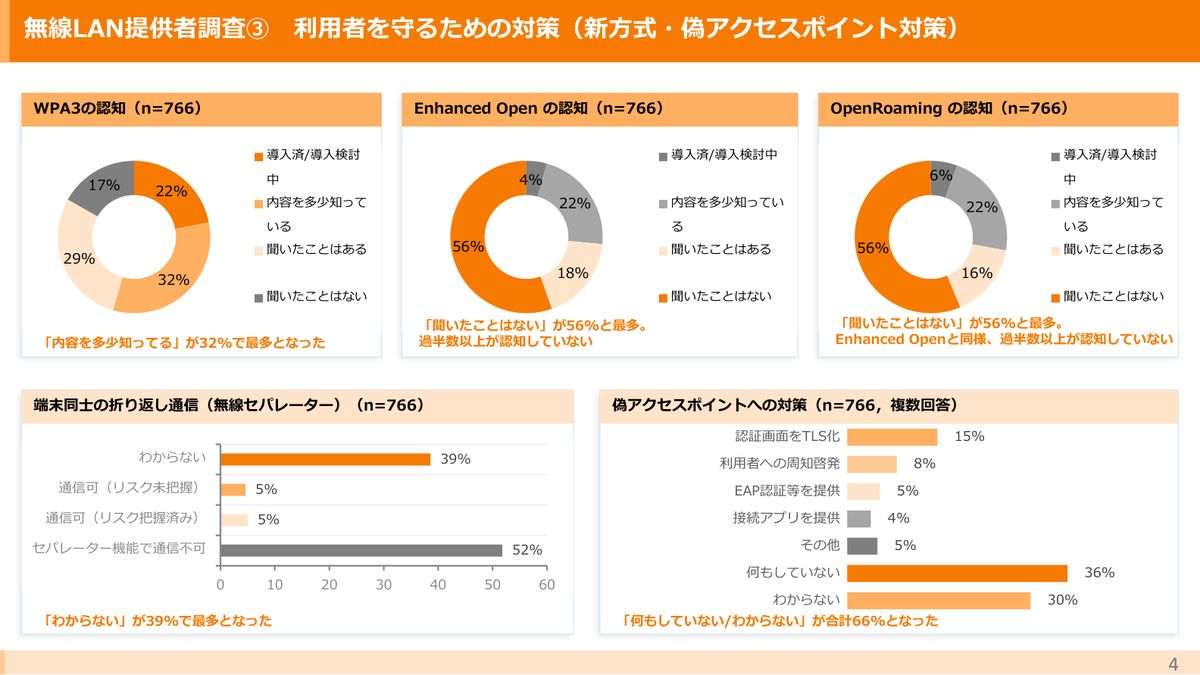
- セパレーター機能で通信不可:52%
- 通信可(リスク把握済み):5%
- 通信可(リスク未把握):5%
- わからない:39%
遮断していると答えた提供者は半数程度です。
そして4割近くが「わからない」と答えています。
パソコンの共有フォルダを有効にしたまま接続していると、同じネットワークの誰かから見える可能性があるということです。
総務省のマニュアルも、利用者側の対策として共有フォルダの無効化を挙げています。
総務省の調査で分かるWi-Fi提供側の実態
ここからは「提供している側」の話です。
なお、この調査の対象は全国の地方自治体1,741団体と主要民間企業等698社で、宿泊施設だけを対象にした調査ではありません。
公衆Wi-Fi全体の傾向として読んでください。
暗号化しているのは53%、鍵は「掲示」が61%
総務省「令和7年度 無線LAN提供者実態調査(概要版)」より。暗号化の有無は「暗号化している」53%、暗号鍵の利用者への伝達方法は「利用場所への掲示(広く周知)」が61%(2026年10月19日確認)
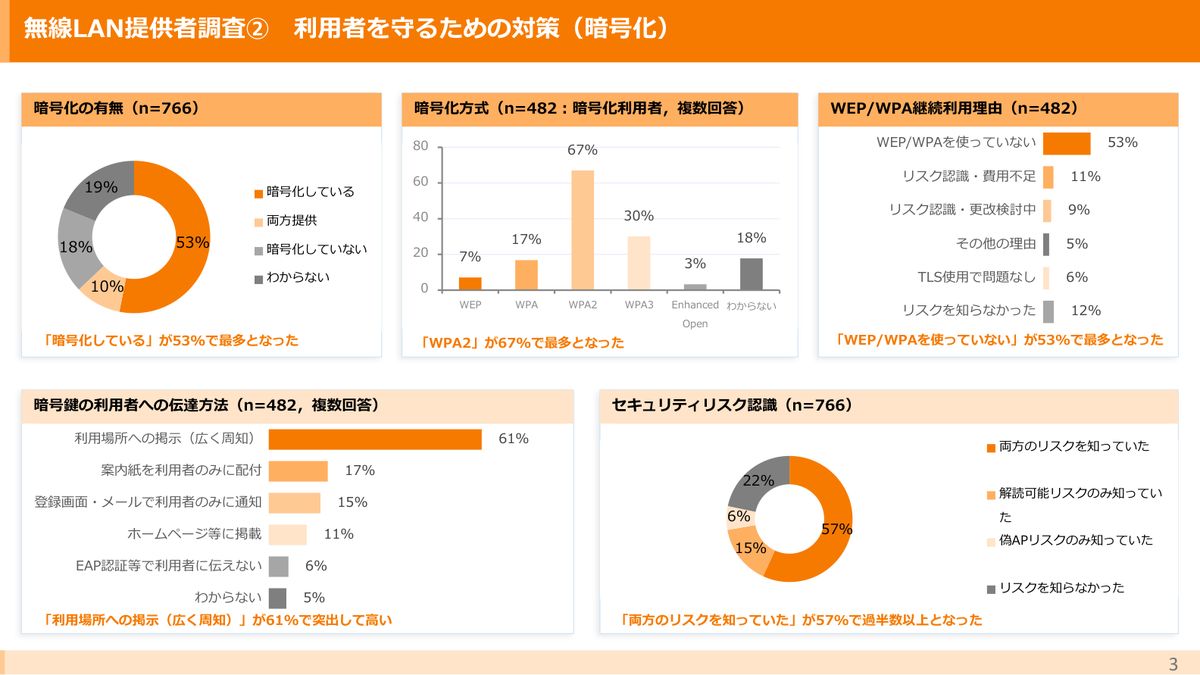
暗号化の有無(n=766)はこうなっています。
- 暗号化している:53%
- 両方提供:10%
- 暗号化していない:18%
- わからない:19%
暗号化方式では、WPA2が67%で最多、WPA3は30%でした。
前の章で見たとおり、WPA2パーソナルは「全員が同じ鍵」を使う方式です。
そして注目したいのが、暗号鍵をどうやって利用者に伝えているかです。
- 利用場所への掲示(広く周知):61%
- 案内紙を利用者のみに配付:17%
- 登録画面・メールで利用者のみに通知:15%
ホテルの部屋に置かれたカードや、ロビーの掲示が、まさにこの61%にあたります。
鍵が書かれた紙が、誰でも見える場所にあるという状態です。
偽アクセスポイント対策をしていないのが66%
前掲の提供者調査には、偽アクセスポイントへの対策も出ています。
- 認証画面をTLS化:15%
- 利用者への周知啓発:8%
- EAP認証等を提供:5%
- 接続アプリを提供:4%
- 何もしていない:36%
- わからない:30%
「何もしていない」と「わからない」の合計が66%です。
総務省自身も、まとめのページで「暗号化実施と同じように偽アクセスポイント対策を実施するよう、必要性を周知していくことが必要」と書いています。
利用者への注意喚起は42%が「特に説明していない」
総務省「令和7年度 無線LAN提供者実態調査(概要版)」より。利用者へのセキュリティ注意喚起は「特に説明していない」が42%、初期画面での情報提供は「初期画面なし」が30%(2026年10月19日確認)
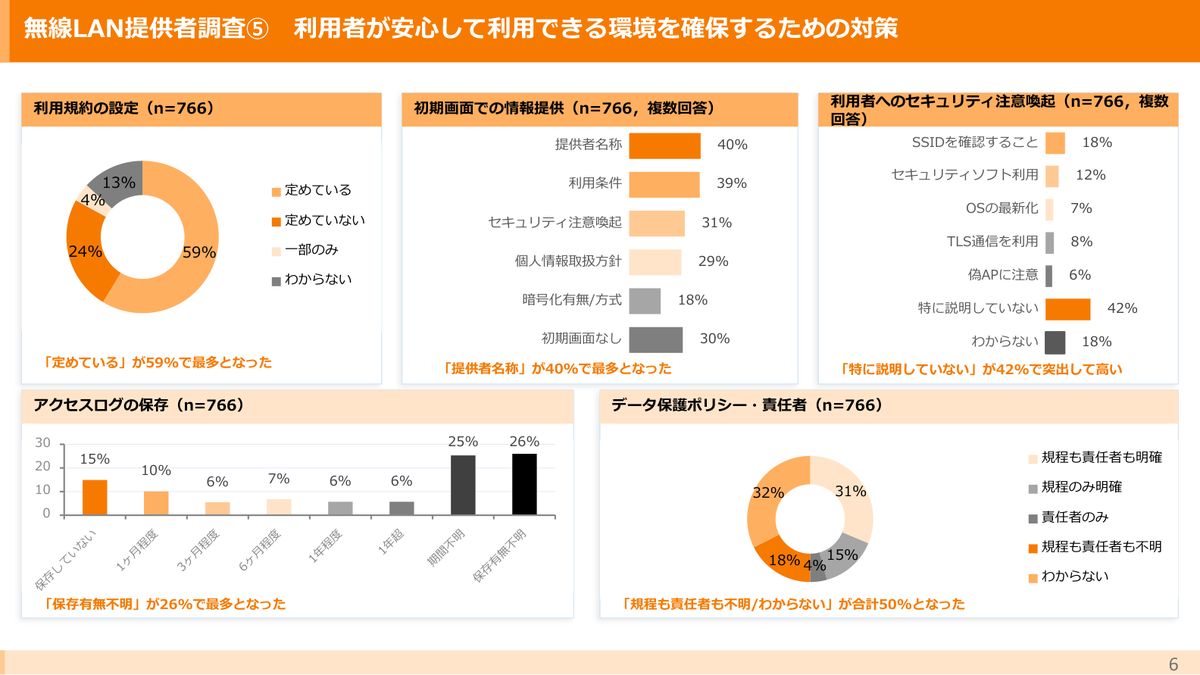
利用者へのセキュリティ注意喚起(複数回答)はこうなっています。
- SSIDを確認すること:18%
- セキュリティソフト利用:12%
- TLS通信を利用:8%
- OSの最新化:7%
- 偽APに注意:6%
- 特に説明していない:42%
接続したときに出てくる初期画面についても、「初期画面なし」が30%、「暗号化有無/方式」を表示しているのは18%でした。
つまり、つないだ側は「この電波が暗号化されているのか」を知らされないまま使っていることが多い、ということです。
💬 正直に言うと、この数字を見るまでは「提供者はひと通り対策しているだろう」と思っていました。実際は、暗号化しているのが53%で、偽アクセスポイント対策は「何もしていない/わからない」が66%です。利用者側で線を引くしかない、というのが素直な感想です。
ホテルのWi-Fiで実際に気をつけること
ここからは具体的な対処です。
SSIDは部屋の案内で確認してからつなぐ
総務省の「公衆Wi-Fi利用者向け 簡易マニュアル」が挙げる3つのポイントは、次のとおりです。
- 接続するアクセスポイントをよく確認しよう
- 正しいURLでHTTPS通信しているか確認しよう
- パソコンの共有設定に注意しよう
ホテルで実践するなら、1番目は「部屋の案内に書かれたSSIDと、一字一句同じものを選ぶ」ことです。
似た名前のネットワークが並んでいたら、どちらかが正規ではない可能性があります。
ホテル名の綴りや、末尾の数字が違うだけの名前には注意してください。
「鍵マーク」と「https」を確認する
2番目のポイントは、ブラウザのアドレス欄を見ることです。
マニュアルには「アドレスが『http://』で始まっていたり、ブラウザに『!』アイコンや『保護されていない通信』と表示されている場合は注意」という趣旨の説明があります。
HTTPS通信の暗号化範囲は、自分の端末から相手のWebサーバまでです。
Wi-Fiの暗号化は、端末からWi-Fiルーターまでの区間だけです。
だから「Wi-Fiが暗号化されていなくても、HTTPSなら通信内容は読まれない」という関係になります。
逆に言えば、HTTPSでないページに情報を入力するのは、ホテルのWi-Fiでは避けたほうがいいということです。
利用者調査では、HTTPSの確認を「常に/おおむね」している人は29%でした。
確認しない理由の45%は「確認方法がわからない」です。
パソコンの共有設定を切る
3番目のポイントが、共有フォルダの無効化です。
Windowsなら、新しいネットワークに接続したときに表示される「このPCを検出可能にしますか?」でいいえを選びます。
Macなら、システム設定の共有をオフにしておきます。
自宅や社内で共有を使っている人ほど、設定を戻し忘れたまま外のWi-Fiにつないでしまいがちです。
線引きをあらかじめ決めておく
細かい確認を毎回やるのは、現実には続きません。
だから作業の種類で線を引くほうが実用的です。
ホテルのWi-Fiで問題にしにくい作業です。
- 地図・乗換案内・天気を見る
- ニュースや動画を見る
- HTTPSのページで調べものをする
自分の回線に切り替えたほうがいい作業です。
- 社内システムやVPNを使う仕事
- クレジットカード番号の入力
- 普段と違う端末でのログイン
この切り替えができるかどうかは、回線をもう1本持っているかで決まります。
仕組みそのものの話はフリーWi-Fiの危険性でまとめています。
ホテル側の案内はどうなっているのか
実際のビジネスホテルの案内も見ておきます。
アパホテルはID・パスワードをテレビ画面に表示している
アパホテルの個別ホテルのFAQには「ID、パスワードはテレビのトップ画面に表示しております」と書かれています。
掲示物ではなく画面に出す方式です。
ただし、宿泊者全員が同じ画面を見られるという点は変わりません。
アパホテル自身も、公式サイトのコラムで次のように書いています。
安全な接続を確保するために、可能であればVPN(仮想プライベートネットワーク)を使用することをお勧めします。
出典:ビジネスホテルのWi-Fiのセキュリティは大丈夫?|アパホテル
ホテル側も「そのままでは万全ではない」と案内している、ということです。
設備の詳細はアパホテルのWi-Fiでまとめています。
東横INNはパスワードの入手方法を公式に書いていない
一方、東横INNの公式サイトには「ロビーと全客室は無料Wi-Fi対応」と書かれていますが、パスワードの入手方法や暗号化方式についての記載は見つかりませんでした(2026年10月19日時点)。
公式に書かれていない以上、現地の案内を見るしかありません。
東横INNの設備については東横INNのWi-Fiで、公式データを集計してまとめています。
有線LANがあるなら使う価値はある
ビジネスホテルの一部には、客室に有線LANが残っています。
有線は、無線のように電波を拾われることがありません。
同じネットワークに他の宿泊者がいる点は変わりませんが、電波を傍受される経路がひとつ減るのは事実です。
アパホテルは公式FAQで「全店インターネット有線LAN接続」と案内しています。
東横INNは、公式ページの設備データを数えると国内348ホテル中342ホテル(98.3%)に客室の有線LANがありました。
ただしLANケーブルの貸出があるのは東横INNで42.2%です。
ケーブルを1本持っていくと、この選択肢が確実に使えます。
ホテルのWi-Fiより安全な選択肢
最後に、根本的な解決策です。
いちばん確実なのは、自分の回線を持ち込むことです。
モバイルルーターやスマホのテザリングなら、鍵を共有している相手は自分だけです。
総務省のマニュアルも、携帯電話事業者が提供するSIM認証方式の安全性に触れています。
携帯回線をそのまま使うテザリングは、ホテルのWi-Fiとは前提が違います。
💬 正直に言うと、VPNを入れるより先に「回線を分ける」ほうが分かりやすいと思っています。VPNは設定と月額が必要ですが、テザリングは今日から使えます。
出張が続く時期なら、モバイル回線を1本持っておくほうが結局は楽です。
ポケットWiFiのおすすめと選び方では、縛りなしで使えるものを中心に比較しています。
容量を気にせず使いたいなら無制限のポケットWiFiもあわせてどうぞ。
スマホ1台で済ませたいなら、楽天モバイルのテザリングが手軽です。
ホテルのWi-Fiの危険性についてよくある質問
ホテルのWi-Fiで見たサイトの履歴はホテルに分かりますか
通信の中身は、HTTPS通信であればWi-Fi提供者からは読めません。
ただし接続記録(アクセスログ)は、提供者が保存している場合があります。
総務省の提供者実態調査では、アクセスログの保存について「保存有無不明」が26%で最多でした。
保存の有無や期間は提供者ごとに異なるため、ホテルの利用規約で確認してください。
パスワードが設定されているホテルのWi-Fiなら安全ですか
安全とは言い切れません。
総務省は、全員が同じ暗号化キーを共有する方式について「暗号化されていない場合と同様に留意して利用する必要があります」と記載しています。
パスワードは、その日泊まっている宿泊者全員が知っている情報です。
ホテルのWi-FiでVPNは必要ですか
アパホテルの公式コラムは「可能であればVPNの使用をお勧めします」と案内しています。
機密情報を扱う作業をホテルのWi-Fiで行うなら、検討する価値があります。
ただし、VPNを使わずに回線そのものを自分のものに切り替える方法もあります。
テザリングやモバイルルーターを使うなら、ホテルのWi-Fiにはつながりません。
ホテルのWi-Fiでネットバンキングを使っても大丈夫ですか
HTTPS通信であれば通信内容は保護されますが、偽アクセスポイントにつながっていた場合のリスクは残ります。
金銭に直結する操作は、自分の回線(モバイルデータ通信やテザリング)で行うのが安心です。
ホテルのWi-Fiは有線LANより危険ですか
電波を傍受される経路がない分、有線のほうが条件はよくなります。
ただし、同じホテルのネットワークを共有している点は同じです。
有線でも、HTTPSの確認や共有設定の無効化は変わらず有効です。
偽のホテルWi-Fiを見分ける方法はありますか
確実な方法はありませんが、できることはあります。
- 部屋の案内に書かれたSSIDと完全に一致しているか確認する
- 似た名前のネットワークが並んでいないか見る
- 接続後、HTTPSのエラーが出ないか確認する
総務省のマニュアルも「少しでも不審な点があれば、利用を控える判断も必要です」と書いています。
まとめ:ホテルのWi-Fiは「鍵付きの共有スペース」と考える
最後に要点を整理します。
- 総務省は、全員が同じ暗号化キーを使う方式について「暗号化されていない場合と同様に留意して利用する必要があります」と明記している
- 暗号化キーが知られていれば、同じSSIDの偽アクセスポイントを作れる。利用者の60%はこの問題を知らない
- 令和7年度の提供者調査では、暗号化している53%/していない18%/わからない19%
- 暗号鍵の伝達方法は「利用場所への掲示(広く周知)」が61%で突出
- 偽アクセスポイント対策は「何もしていない/わからない」が66%
- 利用者への注意喚起は「特に説明していない」が42%、初期画面なしが30%
- 端末同士の通信を遮断していると答えた提供者は52%、39%は「わからない」
- 対策は3つ。SSIDを案内と一致させる/HTTPSを確認する/共有設定を切る
そのうえで、いちばん効くのは作業で線を引くことです。
調べものや動画はホテルのWi-Fiで、ログインと決済は自分の回線で。
切り替え先を持っていないなら、まずそこからです。
ポケットWiFiのおすすめで、縛りなしのものから比べてみてください。
ホテルごとの設備はアパホテルと東横INNの記事で、5チェーンの比較はホテルのWi-Fiにまとめています。
空港については羽田空港のWi-Fiをどうぞ。
この記事の情報は2026年10月19日時点の総務省の公開資料およびアパホテル・東横INNの公式サイトにもとづいています。

コメント